認証に LDAP を使用するように akaBot Center を構成する
このドキュメントでは、システム内で LDAP/AD 認証を構成する手順について説明します。
1.概要
- application-prod.yml ファイルを開く
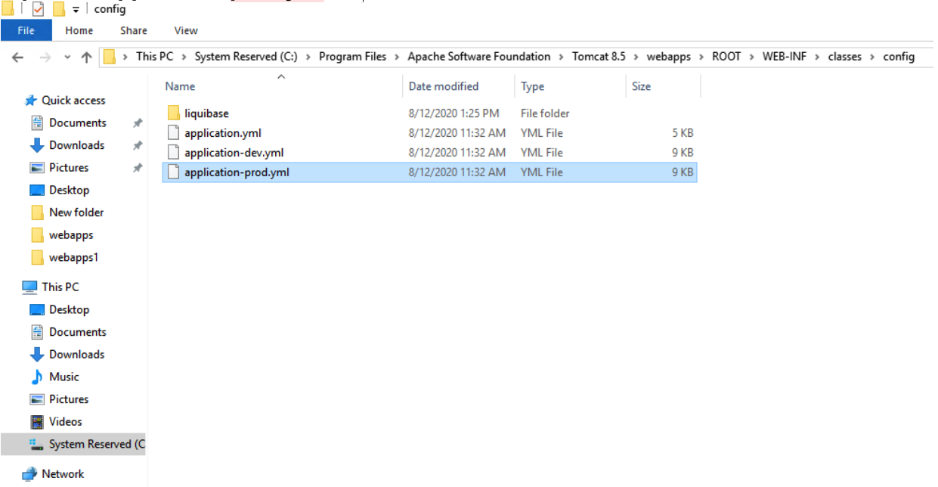
- ファイル内の構成プロパティの設定と書式設定の例: FSOFT でのユーザーのログインの設定
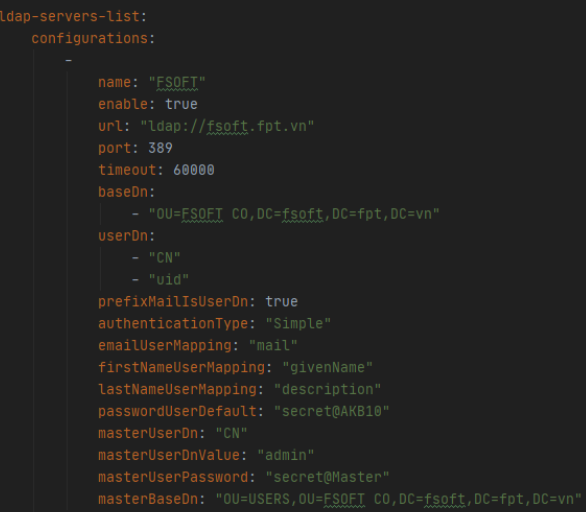
2.構成プロパティの設定 ldap-server-list
システムは複数の LDAP/AD サーバー構成をサポートします。リスト内の各サーバーは、次のプロパティを定義する必要があります。
| キー名 | 名前の値 | 説明 | 値の例 |
| LDAPサーバーリスト | LDAP/ADサーバーのリスト。 | ||
| 構成 | サーバーLDAP/ADのキー説明リスト。 | ||
| 名前 | キャラクター | サーバーの名前またはラベル。 | Fソフト |
| 有効にする | 正誤 | True または False のみでサーバーを有効または無効に設定します。 | 本当 |
| URL | キャラクター | サーバーの IP アドレスまたは DNS 名。常に ldap:// isprefix を含めます。 | ldap://fsoft.fpt.vn |
| ポート | 番号 | URLサーバーのポート番号 | 389 |
| タイムアウト | 数字または文字 | Center が応答データを受信せずにサーバーに接続するときのミリ秒を制限する | 60000 |
| ベースDN | キャラクター | BaseDn のリスト。 BaseDn は、標準形式の検索ベース設定のタイプです: ou=組織単位、dc=識別サーバー名の最初の部分、dc=ドットの後に表示される識別サーバー名の任意の部分。 BaseDN は、LDAP ツリーの上位レベルで相対的に設定できます。 | - "OU=FSOFT CO、DC=fsoft、DC=fpt、DC=vn" |
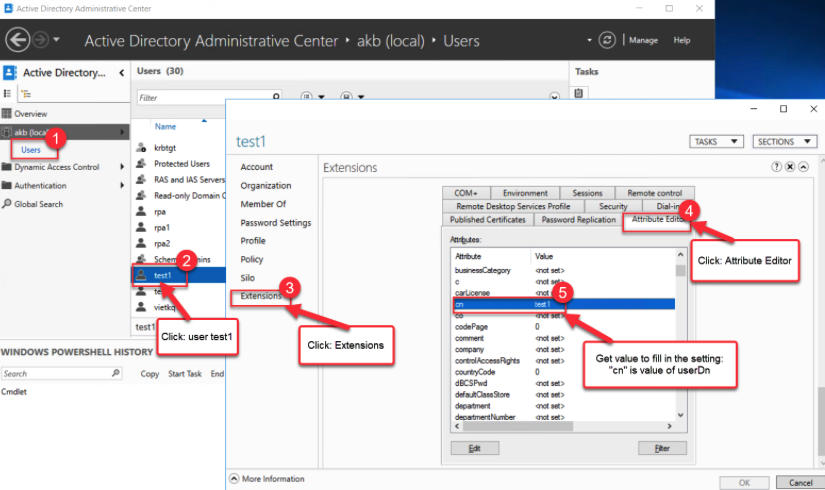
| ユーザーID | キャラクター | userDn のリスト。 userDn は、標準形式の検索ユーザーの識別名です:dn=アカウント名 | - cn - uid |
| prefixMailIsUserDn | 正誤 | 真か偽だけです。 True に設定すると、userDn=電子メールのプレフィックスになります。 False に設定すると、ユーザーがログインする電子メールを入力すると、userDn=email ユーザー ログインになります。 | 本当 |
| 認証タイプ | キャラクター | 認証の種類。 現在は簡易認証のみをサポートしています。 | シンプル |
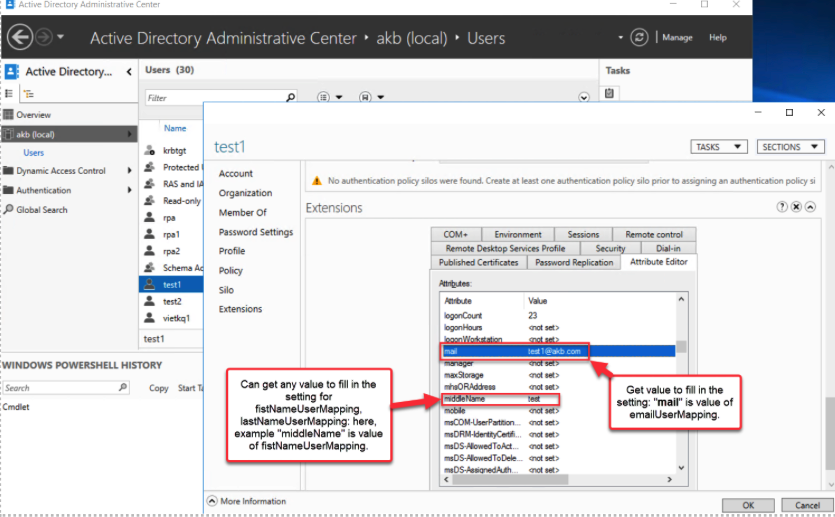
| メールユーザーマッピング | キャラクター | ユーザーLDAPの主要な電子メール属性。ユーザー LDAP の電子メールは、ユーザー システムの電子メールにマッピングされます。 | メール |
| firstNameUserMapping | キャラクター | ユーザー LDAP のキーの名属性。ユーザー LDAP の名は、ユーザー システムの firstName にマッピングされます。 | 与えられた名前 |
| 姓ユーザーマッピング | キャラクター | ユーザー LDAP のキー姓属性。ユーザー LDAP の姓は、ユーザー システムの lastName にマップされます。 | CN |
| パスワードユーザーデフォルト | キャラクター | LDAP 経由のユーザー ログインからの新しいユーザーの同期用に設定されたパスワードのデフォルト。 | 秘密@Akabot |
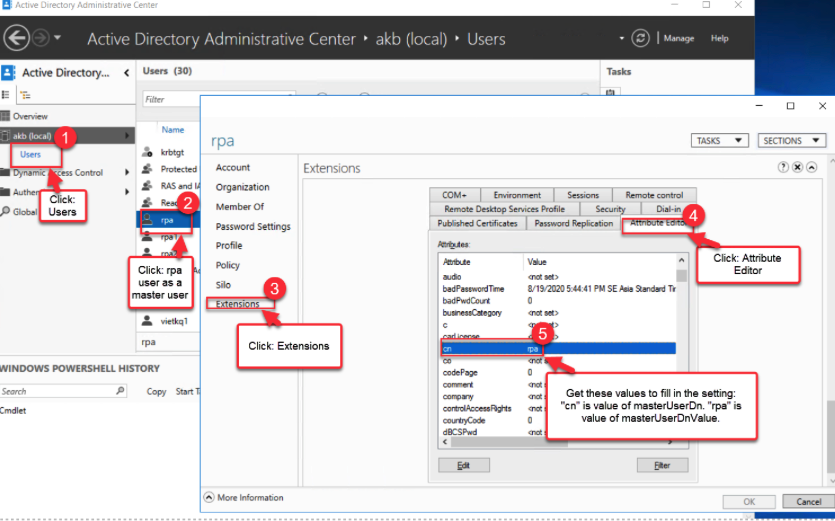
| マスターユーザーID | キャラクター | ユーザーの設定は、LDAP ツリー内で検索するためのマスターと呼ばれ、マスター ユーザーの DN 名を設定します。 | CN |
| masterUserDnValue | キャラクター | マスターユーザーのDN値 | 管理者 |
| マスターユーザーパスワード | キャラクター | マスターユーザーのパスワード | 秘密管理者 |
| マスターベースDN | キャラクター | マスターユーザーへの絶対パスDN | 「ou=システム、dc=会社、dc=vn」 |
3.実際の設定を行う LDAP/AD 構成プロパティ
ステップ 1: サービスを停止します
-
サービスを開く
-
変更を加える前に、Apache Tomcat サービスを停止してください。
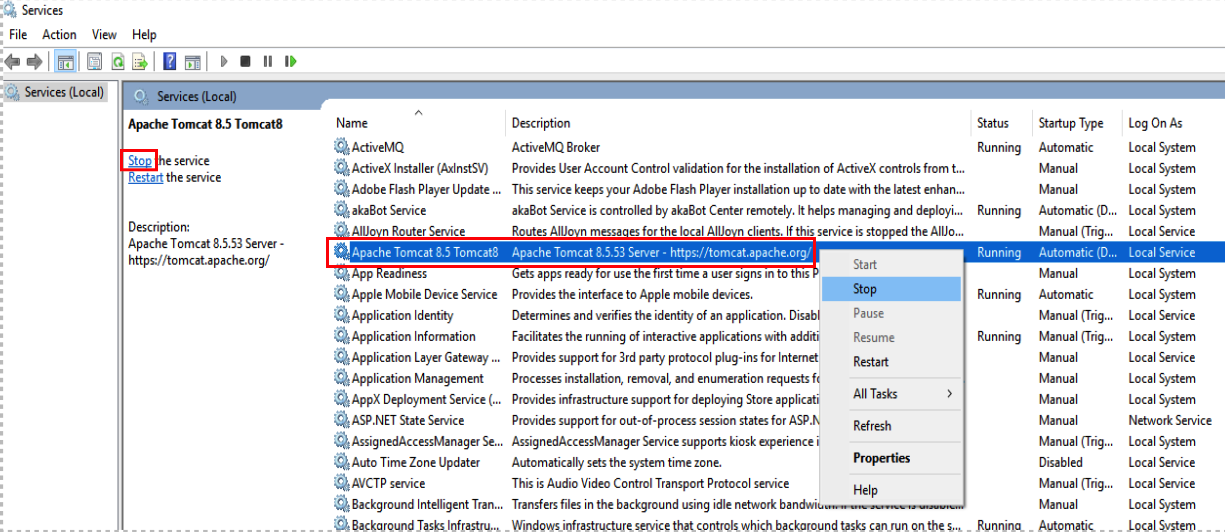
ステップ 2: Active Directory 管理センター ツールを使用して、ldap-server-list を設定するための情報を取得します
- [スタート] メニューを開く => Windows 管理ツール => Active Directory 管理センター ツールを開く
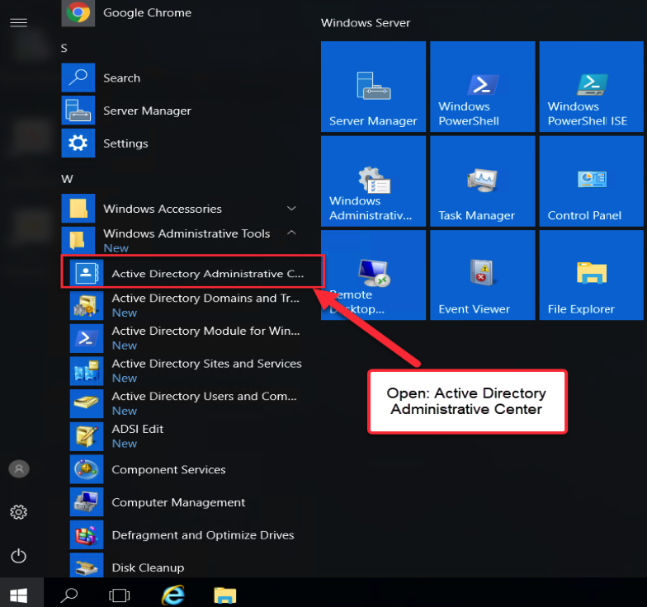
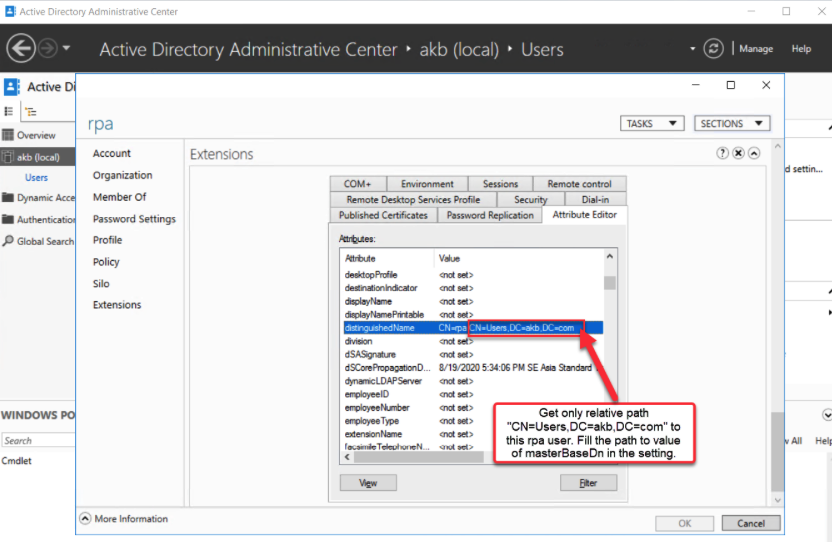
- ユーザー識別名に多くのユーザーが含まれる AD/LDAP がすでに存在すると仮定します。 distinguishedName の値を取得して、baseDn に入力します。
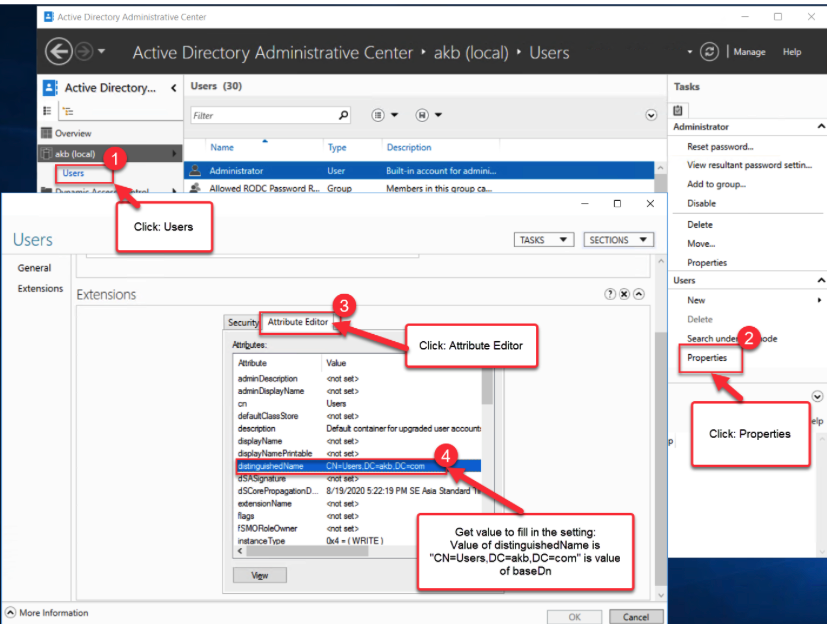
ステップ 3: userDn、emailUserMapping、firstNameUserMapping、flastNameUserMapping の値に入力する値を取得します:
ステップ 4: masterUserDn、masterUserDnValue、および masterBaseDn の値に入力する値を取得します
-
ldap-server-list 設定の他の値については、サンプル テーブルとしてデフォルトを設定する必要があります。
-
終了後、設定ファイルを保存します。
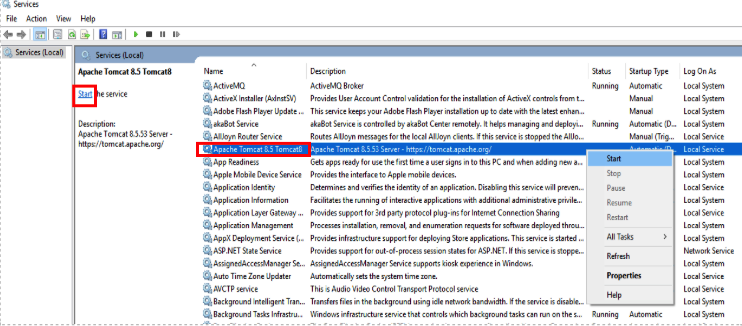
ステップ 5: Apache Tomcat サービスを開始する
-
オープンサービス
-
Apache Tomcatを起動する
4. LDAP/AD ユーザー認証: 標準条件と例外ケース
4.1. LDAP/AD ユーザー マッピングの標準条件
LDAP/AD ユーザーを RPA システムに正常にマップするには、次の条件を満たす必要があります。
- 電子メール属性: LDAP ユーザーは有効な電子メール属性を持っているか、識別名 (DN) が電子メール アドレスである必要があります。
- 単一電子メール: LDAP ユーザーには、電子メール属性が 1 つだけ定義されている必要があります。
- 有効性と一意性: 電子メールは LDAP 組織内で有効かつ一意である必要があります。
- システムの一意性: ユーザーが最初にログインする前に、電子メールが RPA システムに存在していてはなりません。
4.2.例外と制限 (異常な場合)
- 重複したログイン名: 新しい LDAP ユーザーが既存のシステム ユーザーと同じログイン名を持つ場合、新しいアカウントは [login_name]_[id_number] の形式を使用して作成されます。
- 認証方法: 現在、システムは 簡易認証 方法のみをサポートしています。他の方法はまだサポートされていません。
- セキュリティ制約: AD/LDAP サーバーの SSL (LDAPS) を使用した構成はまだサポートされていません。