Center の SSL/TLS 証明書のインストール/作成
必要なもの
- サーバー証明書 (.crt)
- あなたの秘密鍵 (.key)
=> プロバイダーによって受信されるはずです。
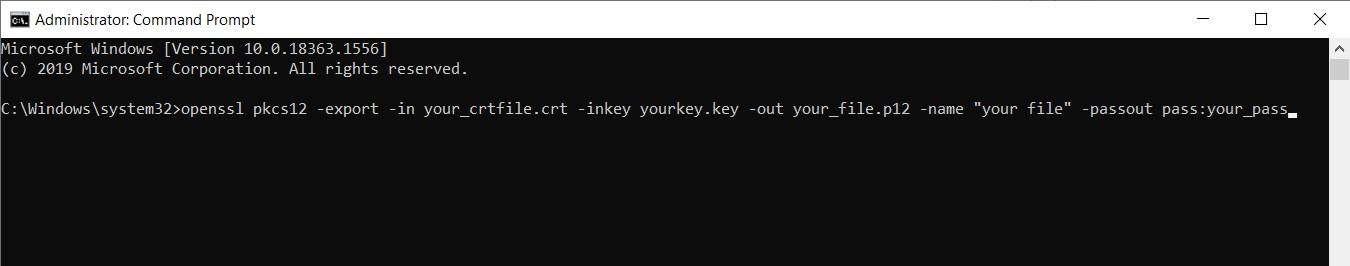
1.証明書ファイルを PEM (.cer または .crt) から PKCS#12 (.p12) 形式に変換します。
以下の OpenSSL コマンドを実行することで、独自のシステムでこれを簡単に行うことができます。
注: 証明書ファイルを OpenSSL と同じフォルダーにコピーしてください。
JSON
$ openssl pkcs12 -export -in your_crtfile.crt -inkey your_key.key -out your_domain.p12 -name "your_domain" -passout pass:your_pass
2. SSL コネクタの構成
- Tomcat サービスを停止し、次の場所に移動します:(C:\Program Files\Apache Software Foundation\Tomcat 8.5\conf)
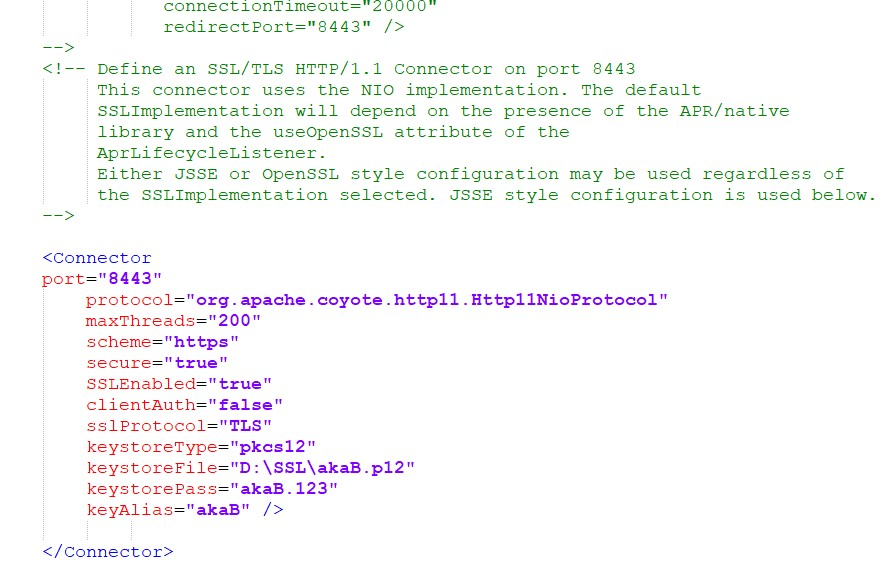
- ファイルサーバーを開き、以下のコードを追加します
C++
< コネクタ ポート=あなたの_ポート プロトコル= org.apache.coyote.http11.Http11NioProtocol maxThreads = 200 スキーム = https セキュア = true SSLEnabled= true clientAuth= false sslプロトコル= TLS keystoreType= pkcs12 keystoreFile= あなたの_パス\あなたの_domain.p12 keystorePass= あなたのパス keyAlias= あなたの_エイリアス />
- 最後に、ファイルを保存し、Tomcat サービスを再度開始します。 Web ブラウザを開いてテストする
ローカル用の SSL/TLS 証明書を作成します
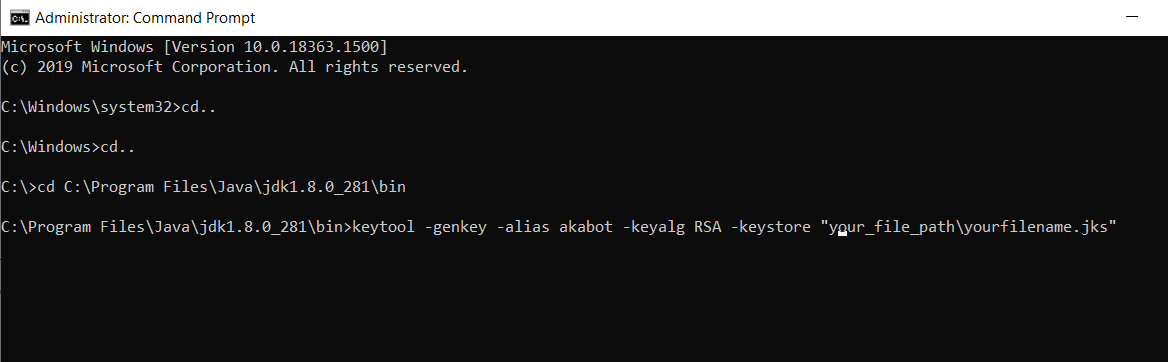
- ステップ 1 : 管理者権限で CMD を開き、以下のコマンドを入力します。
少ない
keytool - genkey -alias youralias -keyalg RSA -keystore "your_file_path\yourfilnames.jks"
その後、パスワード (キーストア)、組織、名前などを作成する必要があります。
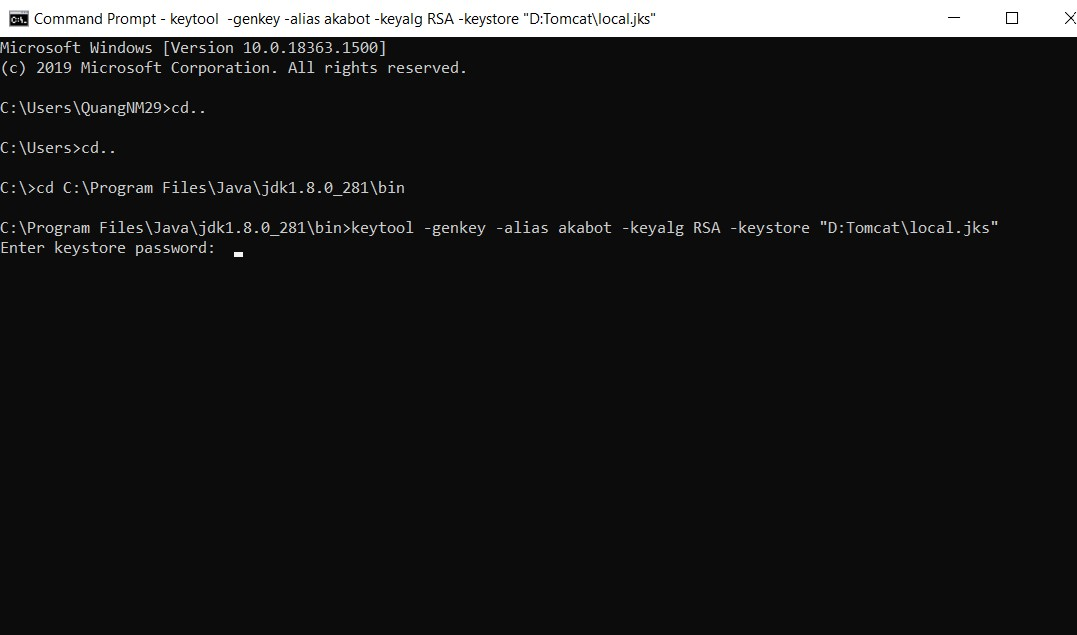
完了すると、フォルダー上にファイル タイプ "jks" が生成されます。
- ステップ 2 : Tomcat を停止し、次の場所からサーバー ファイルを開きます: C:\Program Files\Apache Software Foundation\Tomcat 8.5\conf
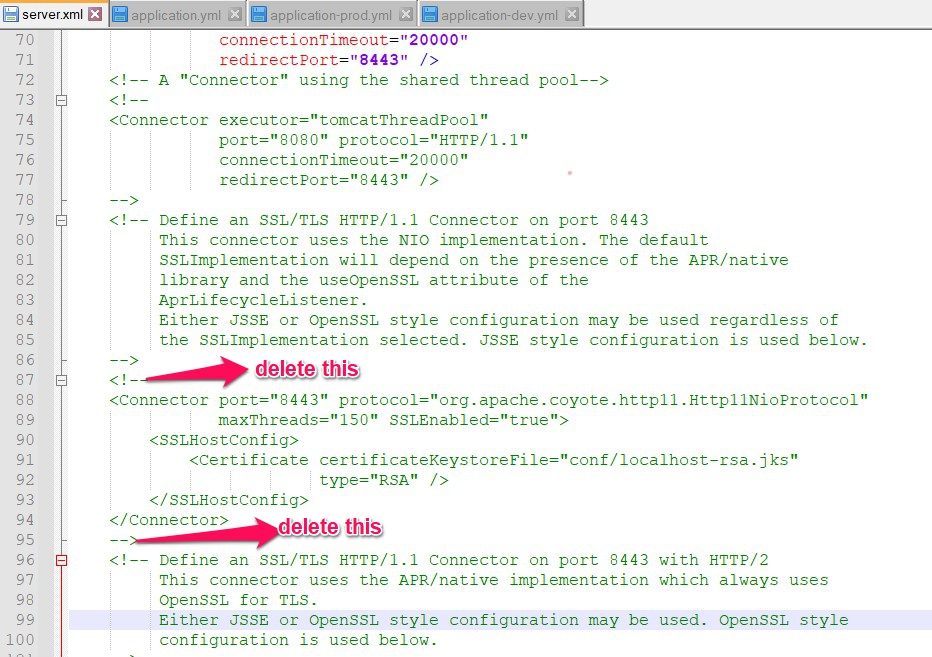
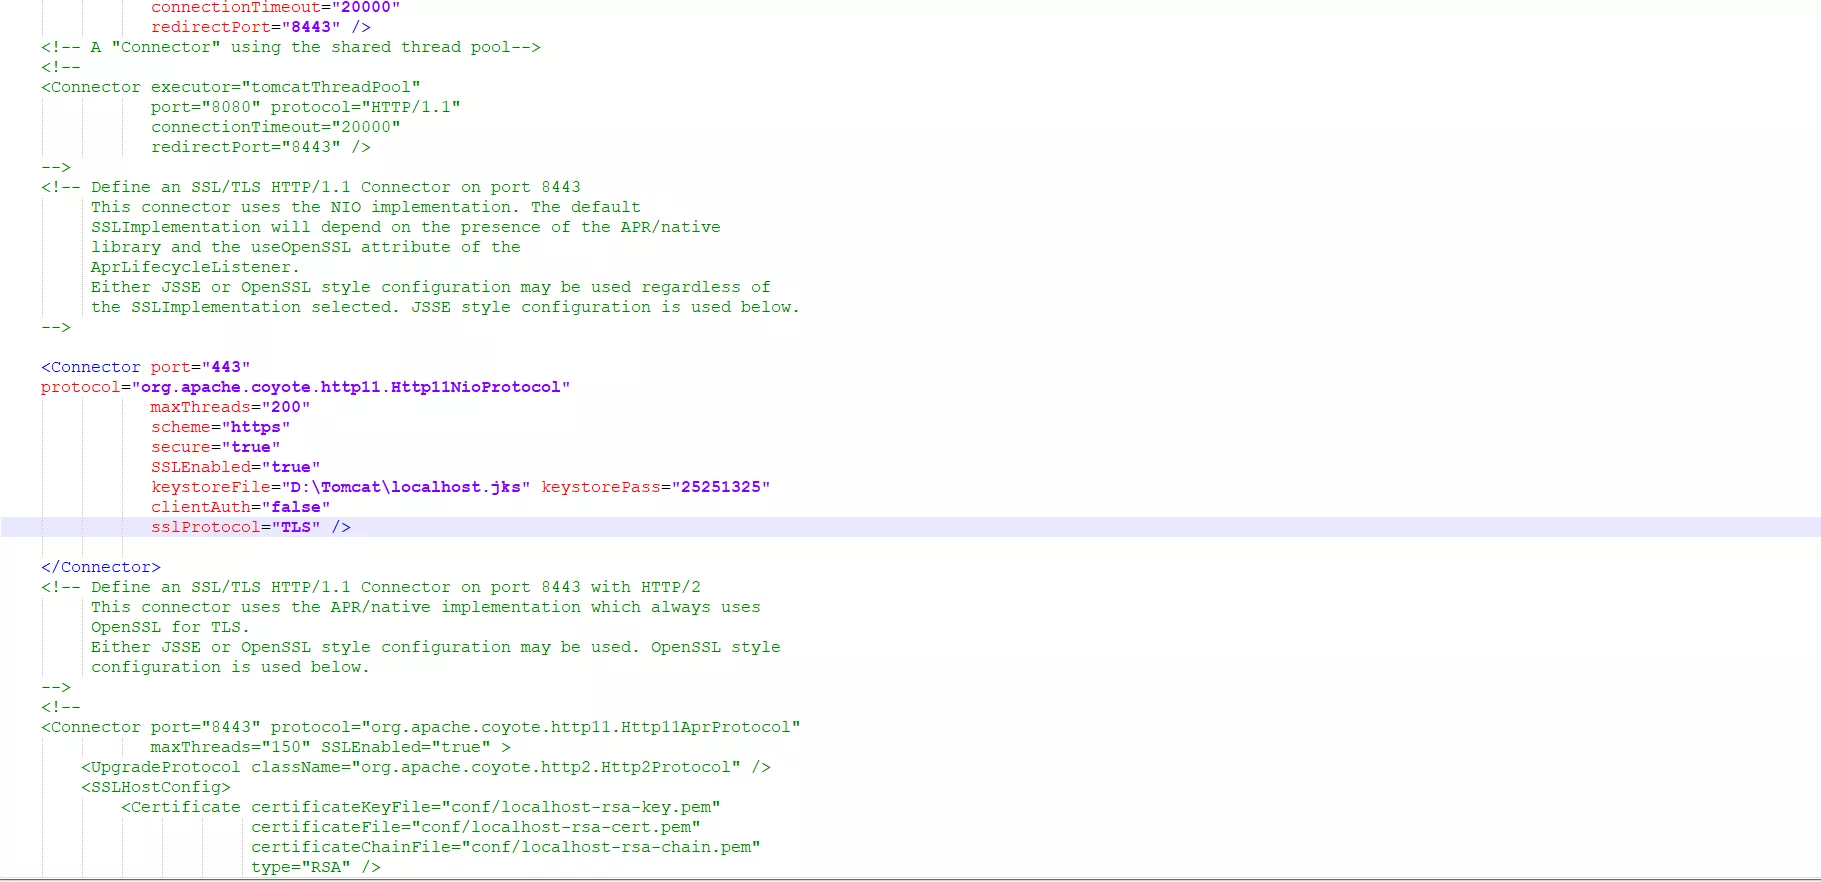
- ステップ 3 : 以下のコードを追加します。
JSON
< コネクタ ポート=あなたの_ポート プロトコル= org.apache.coyote.http11.Http11NioProtocol 最大スレッド数= 200 スキーム= https セキュア= true SSLEnabled= true clientAuth= false sslプロトコル= TLS keystoreFile= あなたの_パス\あなたの_domain.p12 />
注意:Keystorefile と Keystorepass (CMD で作成したもの) を忘れずに置き換えてください。
- ステップ 4: Tomcat サービスを開始し、HTTPs を使用して Web サイトにアクセスします。